Международное полицейское сотрудничество: какие гарантии защиты данных мы требуем
Гражданское движение «Construim Încredere» проанализировало проект Закона о международном полицейском сотрудничестве, одобренный Протокольным решением Правительства № 34 от 12 августа 2026 года.
Проект направлен на сближение Республики Молдова с европейскими стандартами и частично транспонирует Регламент (ЕС) 2024/982 — «Prüm II», Решение Совета 2008/615/JHA и Директиву (ЕС) 2023/977.
Мы поддерживаем цель проекта.
Более эффективное сотрудничество с государствами Европейского союза, Европолом и ИНТЕРПОЛом может способствовать предупреждению и борьбе с трансграничной преступностью.
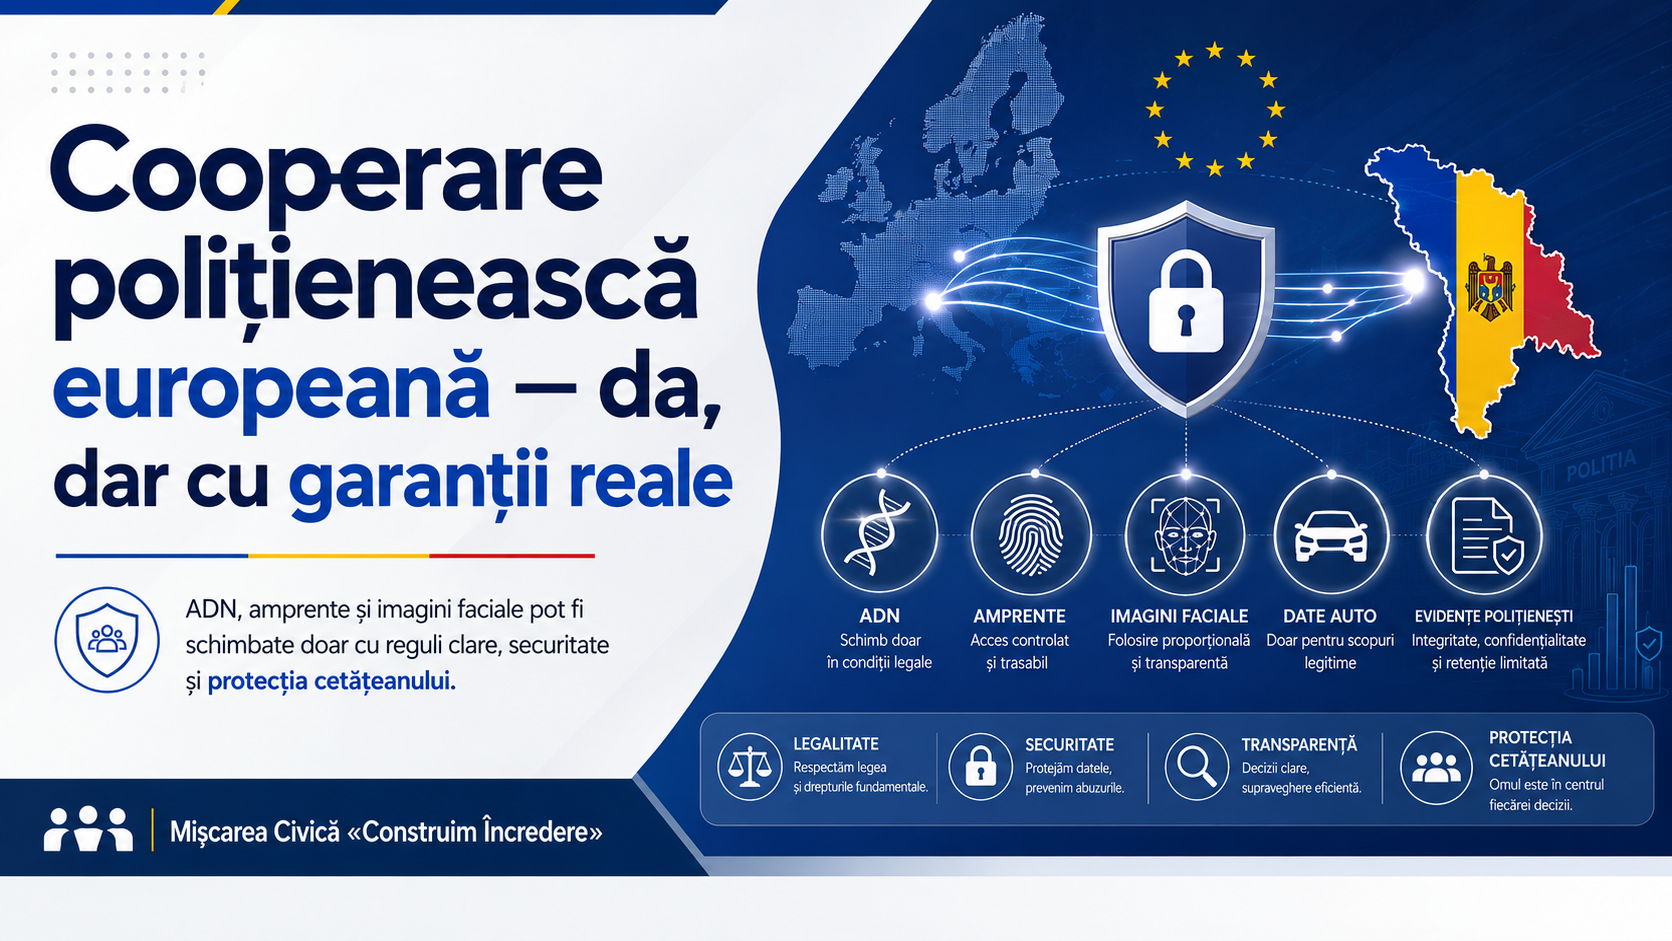
Вместе с тем новые инструменты предоставляют органам власти доступ к особо чувствительным категориям данных. Поэтому эффективность должна сопровождаться четкими гарантиями защиты граждан.
Что меняет законопроект?
Новый закон о международном полицейском сотрудничестве создает правовую основу для поиска и обмена информацией между Республикой Молдова и компетентными органами других государств.
В определенных ситуациях проверки смогут осуществляться в автоматизированном режиме и практически мгновенно.
Речь идет о следующих категориях данных:
- ДНК-профили;
- отпечатки пальцев;
- изображения лиц;
- данные о транспортных средствах;
- полицейские учетные данные;
- проездные документы;
- водительские удостоверения;
- данные о пропавших без вести лицах;
- информация о неопознанных телах.
Таким образом, речь идет о существенном изменении.
Республика Молдова переходит от модели, основанной преимущественно на направлении запросов и получении ответов между органами власти, к системе, в которой часть проверок может осуществляться автоматически.
Какие положительные положения содержит проект?
Проект предусматривает ряд гарантий, которые мы считаем необходимыми и которые должны быть сохранены.
К ним относятся ограничение категорий данных, которые могут передаваться, а также применение таких принципов, как законность, минимизация данных и подотчетность учреждений.
Кроме того, любое совпадение, выявленное автоматически, так называемый «hit», должно быть вручную подтверждено квалифицированным сотрудником до того, как оно будет использовано.
Проект также запрещает использование автоматизированного поиска по изображениям лиц для создания профилей, способных привести к дискриминации.
До подключения к определенным европейским системам предусматривается проведение оценки воздействия на защиту данных — DPIA — и консультации с Национальным центром по защите персональных данных.
Кроме того, операции по доступу к данным и их обмену должны регистрироваться в журналах.
Гражданам признаются права на получение информации, исправление и удаление данных, подачу жалобы и получение компенсации.
Эти гарантии создают важную основу. Тем не менее мы считаем, что проект необходимо усовершенствовать до его принятия.
1. Некоторые положения сформулированы слишком широко
Закон, позволяющий автоматизированный доступ к данным ДНК, отпечаткам пальцев или изображениям лиц, должен быть предельно четким.
В нынешней редакции встречаются такие формулировки, как «иные формы сотрудничества» или «не ограничиваясь перечисленным».
Подобные выражения могут расширять сферу применения закона без достаточно четких и предсказуемых ограничений.
Мы считаем, что формы международного полицейского сотрудничества должны быть определены максимально точно.
2. Ключевые гарантии должны быть закреплены непосредственно в законе
Ряд важных элементов предполагается урегулировать позднее постановлениями Правительства.
Речь идет, в частности, о стандартах качества данных, отдельных процедурах поиска, организации контактных пунктов и режиме безопасности.
Мы считаем, что гарантии, затрагивающие основные права, должны быть закреплены непосредственно в органическом законе.
Это позволит обсуждать их в Парламенте и обеспечит реальный общественный контроль.
3. Необходим минимальный стандарт безопасности
Проект упоминает «шифрование и другие технические и организационные меры».
Однако такая формулировка не устанавливает четкого и проверяемого минимального стандарта.
Закон должен предусматривать более конкретные требования в отношении:
- шифрования;
- сегментации сетей;
- резервного копирования;
- восстановления данных;
- тестирования уязвимостей;
- обеспечения безопасности систем до их ввода в эксплуатацию.
Оценка воздействия на защиту данных является важным инструментом, однако она не может заменить техническую оценку безопасности.
4. Должно быть четко определено, кто имеет доступ к данным
Еще одним важным аспектом является управление идентификацией пользователей и доступом.
Когда учреждения работают с ДНК, отпечатками пальцев, изображениями лиц и полицейскими базами данных, доступ не может регулироваться исключительно общими принципами.
Мы считаем необходимым установить четкие правила в отношении:
- многофакторной аутентификации;
- ролевого доступа;
- принципа минимально необходимых привилегий;
- разделения обязанностей;
- периодической проверки прав доступа;
- прекращения доступа при изменении должности сотрудника или его увольнении;
- доступа в чрезвычайных ситуациях.
Также должно быть установлено, кто несет ответственность за всю систему управления доступом.
5. Сроки хранения и удаления данных должны быть унифицированы
Проект предусматривает различные сроки хранения информации.
В разных статьях упоминаются сроки в один год, три года или 18 месяцев. В других случаях предусматривается немедленное удаление.
Эти правила должны быть сведены в четкую и последовательную систему.
Для каждой категории данных должно быть понятно:
- как долго она хранится;
- когда она удаляется;
- что происходит с резервными копиями;
- как удаляются ложноположительные результаты;
- какие сведения сохраняются в журналах доступа.
6. Необходимы четкие правила реагирования на инциденты безопасности
Возможная утечка биометрических данных может иметь серьезные последствия.
Поэтому закон должен предусматривать четкий механизм реагирования на инциденты.
Он должен включать уровни серьезности, распределение ответственности, сроки реагирования и процедуры восстановления.
Кроме того, каждый значимый инцидент должен впоследствии анализироваться с целью предотвращения его повторения.
7. Одного журналирования недостаточно
Ведение журналов доступа является необходимым. Однако оно показывает главным образом то, что уже произошло.
Современная система должна также уметь выявлять подозрительное поведение в режиме реального времени.
Например:
- необычно большое количество запросов;
- доступ к базам данных в нетипичное время;
- аномальные выгрузки данных;
- повторяющиеся попытки несанкционированного доступа.
Непрерывный мониторинг имеет принципиальное значение для систем, обрабатывающих биометрические данные.
8. Ответственность учреждений должна быть четко разграничена
Проект распределяет различные полномочия между несколькими учреждениями.
Национальный центр по защите персональных данных контролирует законность обработки данных.
Агентство электронного управления обладает полномочиями в области технической безопасности межсистемного взаимодействия.
Органы, отвечающие за кибербезопасность, вмешиваются в случае инцидентов.
Единый контактный пункт обеспечивает оперативное сотрудничество.
Эти роли должны быть четко разграничены.
Кроме того, должно существовать учреждение или конкретное ответственное лицо, отвечающее за безопасность всего механизма.
9. Гражданин должен иметь возможность быстро исправить ошибку
Одним из наиболее важных аспектов является защита человека.
Что произойдет, если Республика Молдова передаст иностранному органу неверную информацию о гражданине?
Как человек узнает, что данные являются неправильными?
Куда он должен обратиться?
В какой срок информация должна быть исправлена?
Как обеспечить, чтобы исправленная информация была передана и иностранным органам, получившим первоначальные данные?
Закон должен содержать четкие ответы на эти вопросы.
Что предлагает Гражданское движение «Construim Încredere»?
Мы поддерживаем развитие международного полицейского сотрудничества и сближение Республики Молдова с европейскими системами.
В то же время мы призываем дополнить проект до его принятия.
Мы считаем необходимыми:
- обязательный минимальный стандарт безопасности;
- проведение технической оценки до подключения систем;
- четкие правила доступа;
- согласованную систему хранения и удаления данных;
- четкие процедуры реагирования на инциденты;
- непрерывный мониторинг;
- требования безопасности для поставщиков и третьих сторон;
- правила управления уязвимостями;
- четкое разграничение ответственности между учреждениями;
- быстрый механизм восстановления нарушенных прав граждан;
- закрепление основных гарантий непосредственно в законе.
Более широкий доступ к данным должен означать и более строгий контроль
Европейская интеграция означает не только имплементацию европейских норм.
Она предполагает также способность государственных институтов безопасно применять их при соблюдении основных прав.
Когда органы власти получают возможность быстро передавать и проверять данные ДНК, отпечатки пальцев, изображения лиц и другие чувствительные данные, уровень ответственности должен возрастать в той же степени.
Международное полицейское сотрудничество должно быть эффективным, но одновременно безопасным, прозрачным и подконтрольным.
Более широкий доступ к данным должен означать более высокий уровень безопасности, больше ответственности и более надежную защиту граждан.
Полный текст заявления — ниже.